
2026年10月21日のPHPに重大な脆弱性(PHP2Shell)が見つかったというニュースを見て、
「自分が普段利用しているWebサイトも危険なのだろうか」
「個人でも何か対策をした方がよいのだろうか」
と気になっている方もいるのではないでしょうか。
今回の脆弱性は、Webサイトの運営者やサーバー管理者が対応すべき問題です。
そのため、一般ユーザーが自分のパソコンやスマートフォンを操作するだけで、脆弱性そのものを修正することはできません。
ただし、万が一の被害に備えて、個人でできる対策もあります。
この記事では、今回のPHPの脆弱性について簡単に説明したうえで、一般ユーザーができる対策と、サイト運営者側で必要な対応を分けて解説します。
今回のPHPの脆弱性とは?個人ユーザーにも影響はある?
まず、PHPとはなんなのか。
PHPとは、WebサイトやWebサービスを動かすために使われるプログラミング言語の一つです。
WordPressを利用したブログや企業のホームページなど、さまざまなWebサイトの裏側で使われており、そのため、影響もかなり大きいものとなっています。
 こころ
なんと、世界の7割のホームページでPHPが使われているという報道もありますね。
参考までに、TBSニュース公式のYouTubeチャンネルが公開している動画を掲載しておきます。
2026年10月21日、PHPの開発チームは、重大な脆弱性(PHP2Shell)を修正するアップデートを公開しました。
詳細な内容はPHP公式サイトに記載されていますが、すべてのPHPユーザーが直ちにアップデートするよう勧告しており、10月21日メンテナンス中のサイトが多かったのも、この影響によるものと考えられます。
また、欧州連合サイバーセキュリティ機関(ENISA)や、カナダ・サイバーセキュリティセンターによれば、今回の脆弱性は、悪用されると攻撃者がログインしていなくても、影響を受けるサーバー上で認証なしで悪意のあるコードを実行できる可能性があるとのことです。
攻撃者は認証なしで脆弱なサーバー上で悪意のあるコードをリモートで実行できる可能性があります。
欧州連合サイバーセキュリティ機関(ENISA)などによる共同声明(英語)
攻撃が成功すれば、認証されていない攻撃者が影響を受けるシステム上で任意のコードを実行できる可能性があります。インターネットに接続されているPHPサーバーやアプリケーションは、特にリスクが高くなります。
カナダ・サイバーセキュリティセンター:PHPの重大な脆弱性に関する注意喚起(英語)
 やまとくん
認証されていない攻撃者がシステム上で任意のコードを実行できるというのは、かなり危険度の高い事象です。
つまり、公開されたパッチ(アップデート)を適用していない、問題のあるPHPを使用しているサーバーが攻撃されると、サイトの運営や保存されている情報などに被害が及ぶおそれがあるということです。
現段階では本脆弱性を悪用したサイバー攻撃により、実際にWebサイトが影響を受けたり、個人情報が流出したという報告はあがっていません。
ただ、今後今回の件で対策をしていなかった企業のサイトが、実際に被害を受ける恐れも充分考えれられます。
では、普段Webサイトを利用している個人ユーザーには、何ができるのでしょうか。
スポンサーリンク
PHPの脆弱性に対して個人でできる4つの対策
今回の問題はPHPそのものに関するものなので、基本的にはWebサイトの運営者やサーバー管理者が対応すべき問題となります。
そのため、一般ユーザーが自分のパソコンやスマートフォンを操作するだけで、脆弱性そのものを修正することはできません。
以下に述べる個人でできる対策ですが、万が一組織のサーバーが乗っ取られるなどの被害に備えて、個人でできることについて紹介します。
1. OSやブラウザを最新の状態に保つ
まず、パソコンやスマートフォンのOS、Webブラウザを最新の状態にしておきましょう。
WindowsやAndroid、iOS、Chromeなどには、セキュリティ上の問題を修正するアップデートが随時提供されています。
更新を適用しておけば、すでに知られている脆弱性を悪用した攻撃への備えになります。
今回のPHPの脆弱性は、基本的にはWebサイト側のサーバーに関する問題です。
そのため、OSやブラウザを更新しても、PHPの脆弱性そのものが解消されるわけではありません。
ただし、仮に攻撃されたWebサイトから不正なコンテンツが配信され、さらにブラウザなど別の脆弱性を悪用しようとする攻撃につながった場合には、利用者側のソフトウェアを最新に保つことが被害の抑制に役立つ可能性があります。
やまとくんIPAの資料でも、脆弱性を突かれて改ざんされたWebページを閲覧した場合、閲覧者がマルウェアに感染するおそれがある事例が紹介されています。
改ざんされたウェブページを閲覧した場合、閲覧者がマルウェアに感染する恐れがありました
IPAの資料
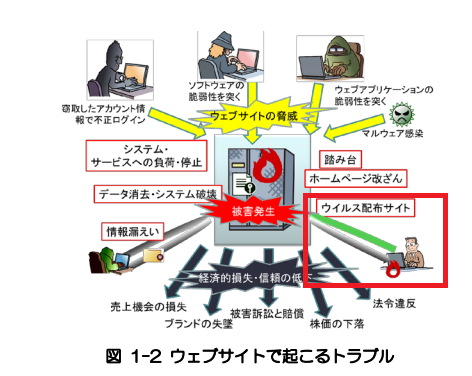
このようなケースで、配信されたコンテンツが古いブラウザーなどの脆弱性を悪用するものであれば、ブラウザーやOSを最新に保つことが防御につながる場合があります。
今回の報道を機会に普段から更新通知を放置せず、セキュリティ更新を適用する習慣をつけておくとよいでしょう。
2. パスワードの使い回しを避け、二段階認証を利用する
次に、パスワードの管理を見直しておくことも大切です。
今回の脆弱性情報を見る限り、悪意のあるのコードを認証なしで実行できる危険性が記載されています。
それにより、悪意のあるコードを通じて、バックエンドにあるサーバーやデータベースの情報を窃取される可能性も考えられます。
今回の脆弱性が悪用された場合、攻撃者がサーバー上でコードを実行し、サーバーの設定やアクセス権限などの状況によっては、侵害された組織が保存している機密情報・個人情報にアクセスされるおそれもあります。
万が一、利用しているサービスの認証情報が漏えいした場合に備え、複数のサービスで同じパスワードを使い回すのは避けましょう。
例えば、あるサービスからパスワードが漏れた際、ほかのサービスでも同じパスワードを使っていると、不正ログインの被害が広がる可能性があります。
また、対応しているサービスでは、二段階認証や多要素認証を有効にしておくと安心です。
パスワードだけではログインできない仕組みにすることで、不正ログインのリスクを抑えられます。
やまとくんパスワード管理については、情報処理推進機構(IPA)のアカウントセキュリティ対策も参考になります。
スポンサーリンク
3. 利用しているサービスの公式お知らせやメンテナンス情報を確認する
今回のような脆弱性が報じられたときは、普段利用しているサービスの公式サイトや公式アプリで、お知らせやメンテナンス情報を確認するようにしてください。
PHPはさまざまなWebサービスの裏側で使われているため、利用者からは、あるサービスがPHPを使用しているかどうか分からない場合もあります。
また、サービスによってシステムの構成や対応方法は異なります。
そのため、ニュースだけで個々のサービスの安全性を判断するのではなく、運営元が発表する公式情報をあわせて確認するとよいです。
例えば、今回の件では次のような情報が出ていないか確認します。
- セキュリティ上の問題に関するお知らせ
- システムの更新や緊急メンテナンスの案内
- 不正アクセスや情報漏えいに関する報告
- 利用者に求める対応や注意事項
ただし、公式のお知らせが見当たらないからといって、必ず安全だと判断できるわけではありません。
反対に、今回の脆弱性が報じられたという理由だけで、利用しているサービスが危険だと決めつける必要もありません。
不安がある場合は、公式サイトに掲載されている問い合わせ窓口から、今回の脆弱性への対応状況を確認するとよいでしょう。
4. 不審なログインや利用履歴がないか確認する
普段利用しているネットサービスについて、必要に応じてログイン履歴や利用履歴を確認するようにしてみるとよいかと思われます。
例えば、次のような変化がないか時々注意してみてください。
- 見覚えのない端末や場所からのログインがある
- 自分が操作していない購入や送金の履歴がある
- 身に覚えのないパスワード変更通知が届いた
不審な点が見つかった場合は、メール内のリンクを安易に開くのではなく、公式サイトや公式アプリからログインし、案内に従って対応してください。
必要に応じてサービスの運営元や金融機関などにも問い合わせましょう。
2026年10月21日に更新したアメリカのニュース記事Clarinでも今回の問題への対策の一つとして、小規模なECサイト(ネットショップ)に注意するよう呼び掛けています。
このようなサイトはMagentoやWooCommerceといったPHPベースのプラットフォームで運営されていることがあり、十分な対策がなされていない場合は、決済ページにクレジットカードスキマー(不正なJavaScriptの埋め込み)を仕込まれる場合があります。
これにより、利用者が入力したクレジットカード情報などが盗まれる危険性もありますので、今後数週間は、身に覚えのない請求がこないかなどチェックすると良いかもしれません。
小規模なECサイトには十分注意してください。
(中略)
このような脆弱性が発見されると、自動化された攻撃者は、決済ページに目に見えないクレジットカードスキマーを仕込むことがよくあります。
ニュース記事Clarin(PHPの脆弱性2026について解説)
やまとくんもし今後ECサイトで買い物する際は、少し注意をすると良いかもしれません。
今回の件に対する対策を実施したなどの公式のお知らせを事前に確認すると安心できますね。
スポンサーリンク
個人では対応できないことと、サイト運営者側の対策
ここまで個人でできる対策を紹介しましたが、最も重要なのは、Webサイトの運営者やサーバー管理者が脆弱性を修正することです。
今回の問題はPHPそのものに関するものなので、利用者がブラウザを更新したり、パスワードを変更したりしても、サイト側の脆弱性は修正されません。
PHPの開発チームは、2026年10月21日に修正済みバージョンとして、PHP 8.5.12、8.4.27、8.3.36、8.2.35を公開しました。
実際にどのバージョンへ更新するかは、サイトの環境や利用しているサービスによって異なります。
例えば、レンタルサーバーを利用してWordPressブログを運営している場合は、サーバーのPHP設定や、サーバー会社からの案内を確認する必要があります。
自分でサーバーを管理していない場合は、サービス提供元が必要な対応を行っているか確認するとよいでしょう。
例えば、レンタルサーバーを運営しているConohaWingのお知らせを見ると、2026年10月21日に本件を受けて緊急メンテナンスの実施をしていることが分かります。
一方、一般ユーザーとしてWebサイトを利用しているだけなら、通常はPHPを直接更新する必要はありません。
やまとくんサイト側の対応は運営者に任せつつ、自分の端末やアカウントを守るための対策を進めましょう。
スポンサーリンク
まとめ
今回のPHPの脆弱性は、Webサイトやサーバーの管理者が対応すべき問題であり、個人で直接修正することはできません。
一般ユーザーにできることは、OSやブラウザを最新に保つこと、パスワードの使い回しを避けて二段階認証を利用すること、サービスの公式お知らせを確認すること、不審なログインや利用履歴に気を配ることです。
これらはPHPの脆弱性そのものを解消する対策ではありませんが、別の脆弱性を悪用した攻撃や、認証情報が漏えいした場合などの被害を抑えるうえで役立ちます。
筆者は以前、セキュリティエンジニアとして勤務していました。
その経験も踏まえると、重要なのは、ニュースを見て必要以上に不安になることではなく、サイト運営者が行うべき対策と、利用者自身ができる備えを分けて考えることだと思います。
まずは、普段使っている端末やアカウントの基本的なセキュリティ対策を確認してみましょう。
PHPの脆弱性関連については、こちらの記事もよろしければ併せてご覧ください。