2026年11月4日、人気ゲーム『勝利の女神:NIKKE』のPCランチャーについて、スクリプトファイルが第三者によって改ざんされた可能性があると公式Xで発表されました。
今回の問題では、PCランチャーを通じてマルウェアが実行された可能性が指摘されており、海外ではPC内の情報が盗まれる危険性についても報じられています。
また、SNSなどでは「k2f」という文字列も話題になっています。
そこで今回は、NIKKEのk2fとは何なのか、PCランチャーで何が起きたのか、マルウェア感染の危険性や利用者が確認しておきたい対処方法についてまとめました。
NIKKEのk2fとは?
今回話題になっている「k2f」は、NIKKEのPCランチャー改ざん問題に関連して、海外のセキュリティ研究者が解析したマルウェアに関係する名称です。
具体的には、感染確認の手掛かりとして、次のような文字列が紹介されています。
k2f_chank2f.agent
これらは、海外の研究者による技術分析で確認されたもので、NIKKEのゲーム内機能や設定とは関係ありません。
特に、k2f_chan はPCランチャーのログファイルを調べる際に使用される文字列です。
海外のゲームメディア「Inven Global」では、今回の問題について、マルウェアの仕組みや感染確認の方法、対処方法などが詳しく紹介されています。
参考:Inven Global「Is My PC Infected? Nikke Launcher Tampering Concerns」
スポンサーリンク
NIKKEのPCランチャーで何が起きた?
2026年11月4日、NIKKEの公式Xで、PCランチャーのスクリプトファイルが第三者によって改ざんされた可能性がある異常を確認したと発表されました。
【お知らせ】 PCランチャーのスクリプトファイルが第三者によって改ざんされた可能性がある異常を確認しました。 これを受け、11月4日02:30頃にクライアントの修正およびアップデートを実施しました。 現在、本現象による影響範囲を確認しており、今後の対応方針については別途お知らせにてご案内いたします。 この度は、ご不便とご迷惑をおかけし、大変申し訳ございません。
— 【公式】勝利の女神:NIKKE – 4周年イベント開催中 (@NIKKE_japan) November 4, 2026
公式発表によると、11月4日午前2時30分頃にクライアントの修正およびアップデートを実施したとのことです。
また、発表時点では影響範囲を確認中で、今後の対応方針については別途案内するとしています。
海外の技術分析で判明したこと
海外メディアのInven Globalでは、今回の問題について技術的な分析が公開されています。
その分析によると、NIKKEのPCランチャーが読み込むJavaScriptファイルの一部が改ざんされ、外部サーバーから不正なプログラムを取得する仕組みが組み込まれていた可能性があるとのことです。
分析記事では、次の4つのファイルが対象として挙げられています。
aegis-fix.min.jsvue-bucket.min.jsimages.7fec4c32.jsFeedList.feb647c9.js
これらはPCランチャーが利用するスクリプトファイルで、改ざんされたファイルをランチャーが読み込むことで、不正なプログラムが実行される可能性があったとされています。
主な攻撃の流れ
今回報告された攻撃の仕組みを整理すると、次のようになります。
- NIKKEの公式配信サーバー上にあるスクリプトファイルが第三者によって改ざんされる
- PCランチャーの起動時に改ざんされたファイルが読み込まれる
- 外部サーバーから不正なプログラムが取得される可能性がある
- プログラムが実行されると、PC内の情報などが危険にさらされる
上記の攻撃の流れを図にしたものは以下のとおりです。
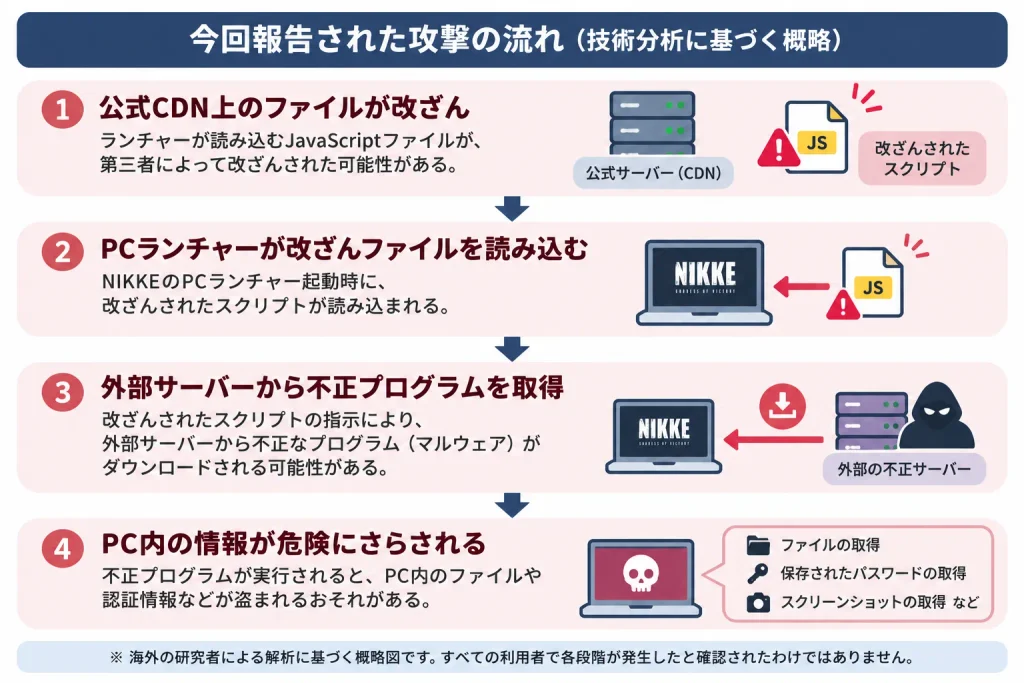
つまり、利用者が不審なリンクをクリックしたり、怪しいファイルを自分でダウンロードしたりしなくても、通常のゲーム起動操作を通じて影響を受ける可能性があったということです。
スポンサーリンク
マルウェア感染による危険性は?
海外の研究者による分析では、今回の不正プログラムには、感染したPCを遠隔操作する機能などが含まれていたと指摘されています。
具体的には、次のような情報や操作が危険にさらされる可能性があります。
- PC内のファイルの閲覧や取得
- PC上でのコマンド実行
- スクリーンショットの取得
- ブラウザに保存された認証情報などの取得
- SSHキーや開発者向けの認証情報の取得
- 暗号資産ウォレットに関連する情報の取得
また、Windows環境ではChromeに関連する仕組みを利用し、ランチャーを閉じた後も不正プログラムが動作する可能性が指摘されています。
NIKKEのマルウェア感染を確認する方法
海外の技術分析では、今回の不正プログラムに関連する文字列を使って、PC内に感染の痕跡が残っていないか確認する方法が紹介されています。
Windows版のNIKKEを利用している場合は、次の場所を確認する方法があります。
debug.logを確認する
まず、NIKKEのインストール先にある次のファイルを確認します。
Launcher/intl_service/debug.log
ファイルをメモ帳などで開き、次の文字列が含まれていないか検索します。
k2f_chan
この文字列が見つかった場合、不正プログラムに関連する処理が実行された痕跡である可能性があります。
LevelDBのファイルを確認する
ランチャーを再インストールした場合など、ログファイルが残っていないケースも考えられます。
その場合は、次のフォルダーも確認対象として紹介されています。
%APPDATA%\nikke_launcher\tbs_cache\Local Storage\leveldb
フォルダー内のファイルを調べ、次の文字列が含まれていないか確認します。
k2f.agent
こちらも、海外の技術分析で感染の痕跡を調べるための手掛かりとして挙げられているものです。
なお、これらの文字列が見つからなかったとしても、感染していないと断定することはできません。
ログが削除されていたり、痕跡が残っていなかったりする可能性もあるためです。
スポンサーリンク
感染が疑われる場合の対処方法
PC内に不審な痕跡が見つかった場合や、マルウェアに感染した可能性がある場合は、慎重に対応する必要があります。
今回の問題では、単純にNIKKEのランチャーを再インストールするだけでは、PC内に残った不正プログラムまで削除できるとは限りません。
海外の技術分析で紹介されている対処方法を整理します。
まずはランチャーを終了し、通信を遮断する
感染が疑われる場合は、まずNIKKEのPCランチャーを終了してください。
不正プログラムが実行されている可能性がある場合は、インターネット接続を切断することも検討します。
これは、攻撃者との通信や追加の不正な操作を防ぐためです。
その後、感染が疑われるPCで重要なアカウントにログインしたり、パスワードを入力したりすることは避けましょう。
ランチャーのキャッシュを削除する
海外の分析記事では、次回ランチャーを使用する前に、次のキャッシュフォルダーを削除する方法も紹介されています。
%APPDATA%\nikke_launcher\tbs_cache
 ぎんた
また、キャッシュを削除しただけで、既に実行されたマルウェアまで除去できるわけではない点には注意が必要です。
レジストリと不正DLLを確認する
海外の技術分析では、今回の不正プログラムがWindowsのレジストリやGoogle Chromeのフォルダーに痕跡を残す可能性も指摘されています。
具体的には、次のレジストリキーが確認対象として挙げられています。
HKCU\Software\Classes\CLSID\{E77CC89B-7401-4C04-8CED-149DB35ADD04}
また、Google Chromeのユーザーデータフォルダーにある、次の場所も確認対象です。
%LOCALAPPDATA%\Google\Chrome\User Data\PlatformExperienceHelper
海外の分析記事では、レジストリキーを削除してWindowsを再起動した後、該当するDLLを含むフォルダーを削除する手順が紹介されています。
ただし、ここで注意したい点があります。
- 削除対象はHKCU配下の指定されたレジストリキーです。同じCLSIDがHKLM配下にも存在しますが、こちらは正規のエントリであるため削除してはいけません。
PlatformExperienceHelperフォルダー自体はChromeが作成する正規のフォルダーです。フォルダー全体を削除してはいけません。- 削除対象となるのは、その中にある64文字の英数字で構成されたサブフォルダーのうち、
platform_experience_helper.dllを含むものです。
レジストリの編集は、誤ったキーを削除するとWindowsの動作に影響する可能性があります。
そのため、PCの操作に慣れていない方が、自己判断でレジストリやDLLを削除することはおすすめしません。
感染の痕跡が見つかった場合は、専門知識のある人に相談することも検討してください。
ぎんたマルウェア感染が確認された場合は、基本的には再インストールをすることをお勧めします。
ただし、慌てて行動するよりは、公式からの追加の発表や対応方針が発表されるまでは慎重に待つ必要があるかと思われます。
公式によれば、まだ本現象による影響範囲を確認とあるため、その発表を見てから対応をしても良いかと思います。
ただ、マルウェア感染した可能性があれば、しばらくは該当のPCを使っての作業は控えた方が良いでしょう。
マルウェアに感染した場合は、上記の痕跡以外にも、新たな不正プログラムが作成される可能性もありますので、上記の対応のみでは不十分な場合も考えられます。
パスワードや認証情報を変更する
マルウェアが実行されていた可能性がある場合、PC内に保存されているパスワードや認証情報が危険にさらされている可能性も考えられます。
そのため、感染していない別の端末から、重要なアカウントのパスワードを変更することを検討してください。
あわせて、次のような対応も重要です。
- 各サービスのログイン中のセッションを確認し、不要なものをログアウトする
- 二段階認証を設定する
- SSHキーやAPIキーなどの認証情報を利用している場合は、必要に応じて無効化・再発行する
- 暗号資産ウォレットを利用している場合は、状況に応じて専門家に相談する
感染が疑われるPCからパスワードを変更するのではなく、安全な別の端末から操作することが大切です。
Windowsのクリーンインストールも検討する
今回の海外の技術分析では、不正プログラムが実行中に任意のコマンドを実行できる可能性があることから、Windowsのクリーンインストールが最も安全な解決策として挙げられています。
レジストリや不正DLLを削除したとしても、PC内にほかの不正なファイルや設定が残っていないとは限りません。
感染が確認された場合や、重要な情報が盗まれた可能性がある場合は、必要なデータを慎重に扱ったうえで、Windowsの再インストールを検討する必要があります。
なお、再インストールを行う場合も、感染した可能性のあるファイルをそのまま戻してしまわないよう注意してください。
スポンサーリンク
スマホ版やほかのゲームへの影響は?
今回の問題について、現時点で海外の技術分析が主に取り上げているのはNIKKEのPC版ランチャーです。
そのため、スマホ版のNIKKEにも同じ問題が発生していると確認されたわけではありません。
また、ほかのゲームやアプリにも同様の問題が発生していると判断できる情報も、現時点では確認できていません。
一方、海外の分析では、Protonを利用するLinux環境やSteam Deckについても影響の可能性が指摘されています。
PC版ランチャーを利用している方は、Windowsに限らず、公式からの続報を確認することをおすすめします。
まとめ
2026年11月4日、NIKKEのPCランチャーでスクリプトファイルが第三者によって改ざんされた可能性があることが公式から発表されました。
海外の技術分析では、改ざんされたファイルを通じて不正プログラムがダウンロードされ、PC内のファイルや認証情報などが危険にさらされる可能性が指摘されています。
感染の痕跡を調べる方法として、k2f_chan や k2f.agent といった文字列の確認方法も紹介されています。
ただし、痕跡が見つからないからといって、感染していないと断定することはできません。
また、感染が疑われる場合のレジストリやDLLの削除は、誤操作によるトラブルにも注意が必要です。
今回の問題については、公式による影響範囲の調査や追加発表も待たれるため、引き続き最新情報を確認していきたいところです。
参考情報
Inven Global:Is My PC Infected? Nikke Launcher Tampering Concerns: From Attack Vector to Remediation
Inven Global:Goddess of Victory: Nikke PC Launcher Allegedly Compromised